Claude Code vaza milhares de senhas e chaves no GitHub por arquivo de configuração
Falha no Claude Code expôs milhares de senhas e chaves no GitHub; veja como o arquivo local vaza credenciais e o que fazer.

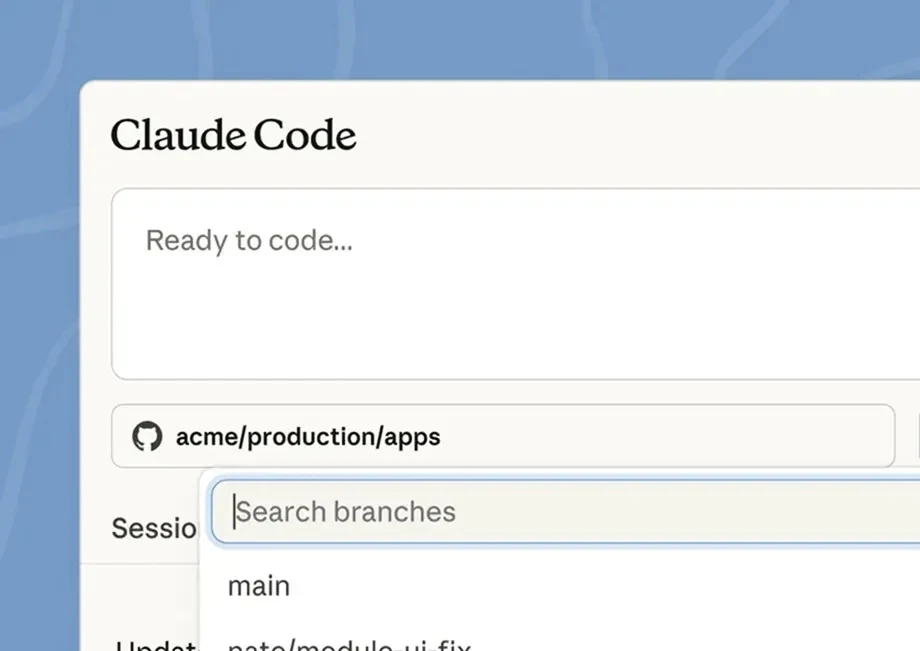
O Claude Code, ferramenta de programação com IA da Anthropic, está expondo milhares de senhas, chaves de API e outras credenciais em repositórios públicos do GitHub, segundo o Notebook Check. A falha ocorre porque o programa grava comandos de shell aprovados, com dados sensíveis inclusos, em um arquivo local que acaba sendo enviado por engano.
Quando o desenvolvedor escolhe a opção “Sim, e não pergunte de novo”, o Claude Code adiciona o comando completo à lista de ações permitidas no arquivo .claude/settings.local.json. Se o comando carrega senha de banco, token de API ou chave de nuvem, esses dados ficam salvos em texto puro no arquivo. A Anthropic tenta manter o arquivo apenas na máquina local adicionando-o à lista global de ignore do Git, mas essa proteção falha em cenários comuns como clonar o projeto em outro computador ou transformar uma pasta em repositório depois. Em alguns casos o próprio Claude Code chega a fazer o commit do arquivo.
Pesquisadores da Apiiro localizaram mais de 104 mil cópias desse arquivo em repositórios públicos do GitHub. Dessas, 1.122 continham segredos reais. Ao analisar também o histórico do Git e outros arquivos compartilhados, a equipe identificou 2.539 credenciais distintas espalhadas por quase 2 mil repositórios. Os dados incluem senhas de banco de dados, chaves de serviços em nuvem, tokens de API e credenciais SSH privadas. Parte dos repositórios pertence a empresas, entre elas desenvolvedoras de software e prestadoras de serviço.
A Anthropic já foi informada do problema e estuda formas de impedir novas exposições. Boris Cherny, responsável pelo Claude Code, afirmou que a equipe avalia implementar varredura interna de segredos e alterar o tratamento das permissões de comando. Ele também recomendou que desenvolvedores usem scanners de segurança e confiram se arquivos locais de configuração não entram nos repositórios. As mudanças ainda não foram confirmadas como lançadas.
Ferramentas populares de detecção não pegam tudo. A Apiiro verificou que o Gitleaks e o TruffleHog deixaram de marcar 215 dos 1.122 arquivos com segredos reais. Senhas embutidas em linhas de comando comuns são especialmente difíceis de identificar automaticamente.
Quem usa o Claude Code precisa checar se o arquivo .claude/settings.local.json foi commitado em algum repositório público e remover qualquer credencial exposta. Apagar só o arquivo atual não resolve: as informações permanecem no histórico do Git e em forks. A Apiiro recomenda trocar imediatamente senhas e chaves que possam ter vazado. A situação já afetou repositórios de empresas reais, o que eleva o risco prático para qualquer projeto que dependa de bancos, APIs ou infraestrutura em nuvem.
Aproveite que está aqui e siga o Arkade no:
Ganhamos uma pequena comissão nos links compartilhados em nossos posts. Você não gastará nada mais com isso e ainda apoiará o jornalismo independente de games e cultura.
Leia também

Conto a história dos videogames e da velocidade de ontem e de hoje por aqui! Você pode me seguir em instagram.com/juniorcandido ou x.com/junior_candido. Para contatos editoriais em geral, o email é: [email protected] // E para apoiar meu trabalho, considere doar a partir de R$ 1 em livepix.gg/juniorcandido
Mais matérias de Junior Candido